
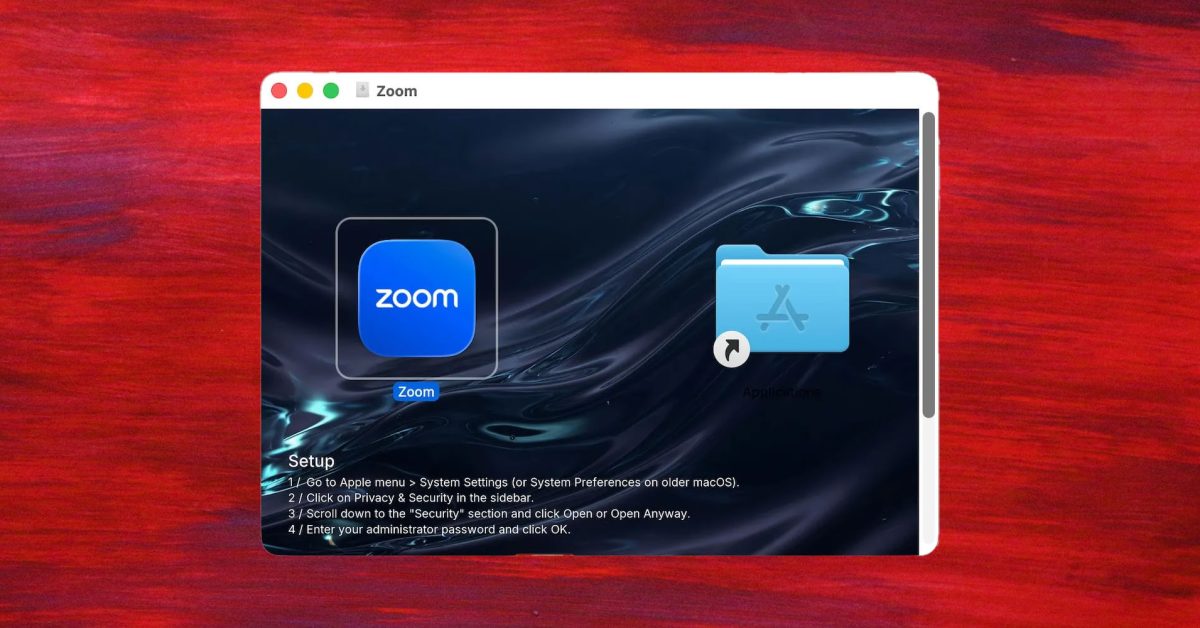
Компания по кибербезопасности Jamf обнаружила поддельный установщик Zoom для Mac, который использует хитрый способ обхода защиты Gatekeeper от Apple от вредоносных программ. Вредоносное ПО действительно устанавливает Zoom, но также и инфостилер, который захватывает данные и отправляет их на сервер злоумышленника.
Обычно, когда вы пытаетесь установить приложение Mac, которое Apple не нотаризовала, macOS отказывается его открывать. Преступники, стоящие за вредоносным ПО, которое Jamf назвала Cloud Sync D, нашли хитрый способ сделать это более нормальным для пользователей. Установщик приложения включает фоновое изображение с инструкциями.
Cloud Sync D появляется в виде образа диска, который монтируется как том с именем Zoom, оформленный как любой обычный установщик Mac. Разница заключается в фоновом изображении, которое содержит нумерованный список настройки, предписывающий жертве открыть Системные настройки, перейти в Конфиденциальность и безопасность, прокрутить до раздела Безопасность, нажать Открыть все равно и ввести свой пароль администратора.
После установки вредоносное ПО может записывать данные, введенные пользователем, и отправлять их злоумышленникам с частотой до восьми секунд. Как всегда, вам следует устанавливать приложения Mac только из официального Mac App Store или с веб-сайтов разработчиков, которым вы доверяете.
Ключевые сущности: Компании: Jamf, Zoom, Apple
Источник: 9to5Mac · Сводку подготовил HeadlinesBriefing