
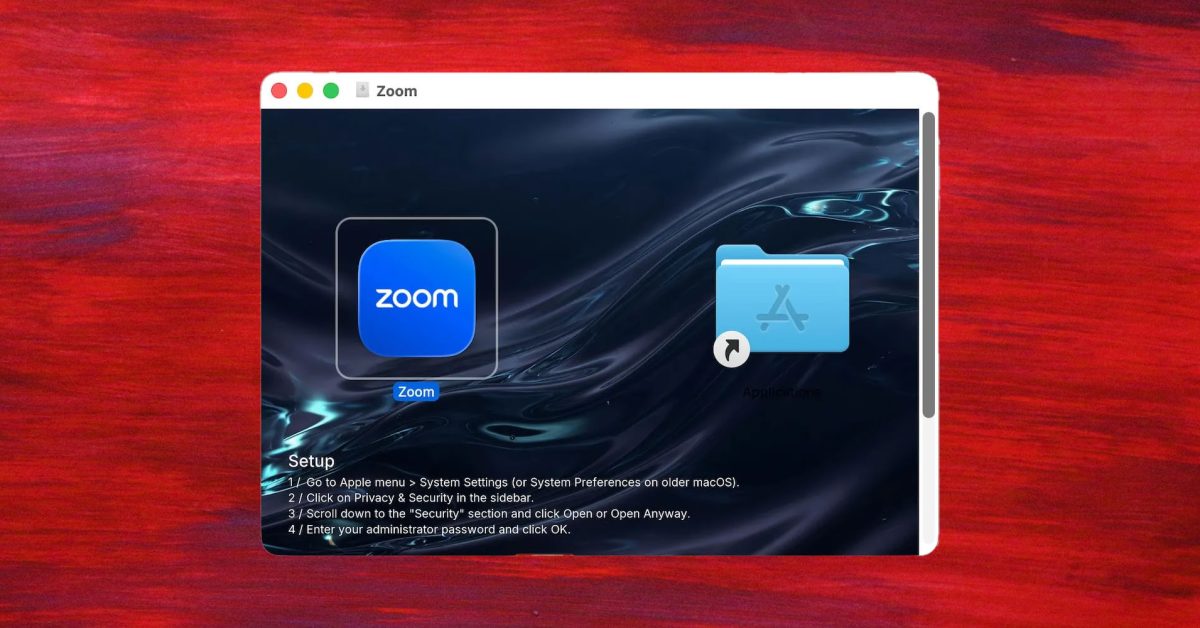
La empresa de ciberseguridad Jamf ha descubierto un instalador falso de Zoom para Mac que utiliza una forma astuta de evadir la protección Gatekeeper de Apple contra malware. El malware realmente instala Zoom, pero también un ladrón de información que captura datos y los envía al servidor del atacante.
Normalmente, cuando intentas instalar una aplicación de Mac que Apple no ha notarizado, macOS se negará a abrirla. Los criminales detrás del malware que Jamf ha denominado Cloud Sync D han encontrado una forma inteligente de hacer que esto parezca más normal para los usuarios. El instalador de la aplicación incluye una imagen de fondo con instrucciones.
Cloud Sync D llega como una imagen de disco que se monta como un volumen llamado Zoom, diseñado para parecerse a cualquier instalador normal de Mac. La diferencia es la imagen de fondo, que lleva una lista de configuración numerada que indica a la víctima que abra Configuración del Sistema, vaya a Privacidad y Seguridad, se desplace a la sección de Seguridad, haga clic en Abrir de todas formas e ingrese su contraseña de administrador.
Una vez instalado el malware, puede registrar los datos ingresados por el usuario y enviarlos a los atacantes con una frecuencia de hasta ocho segundos. Como siempre, solo debes instalar aplicaciones de Mac desde la App Store oficial de Mac o desde los sitios web de desarrolladores en los que confíes.
Entidades clave: Empresas: Jamf, Zoom, Apple
Pregunta frecuente: ¿Cómo evade el instalador falso de Zoom Gatekeeper?
El malware, denominado Cloud Sync D por Jamf, incluye una imagen de fondo con instrucciones paso a paso que engañan a los usuarios para que eviten manualmente Gatekeeper abriendo Configuración del Sistema, yendo a Privacidad y Seguridad, desplazándose a la sección de Seguridad, haciendo clic en Abrir de todas formas e ingresando su contraseña de administrador.
Fuente: 9to5Mac · Resumido por HeadlinesBriefing