
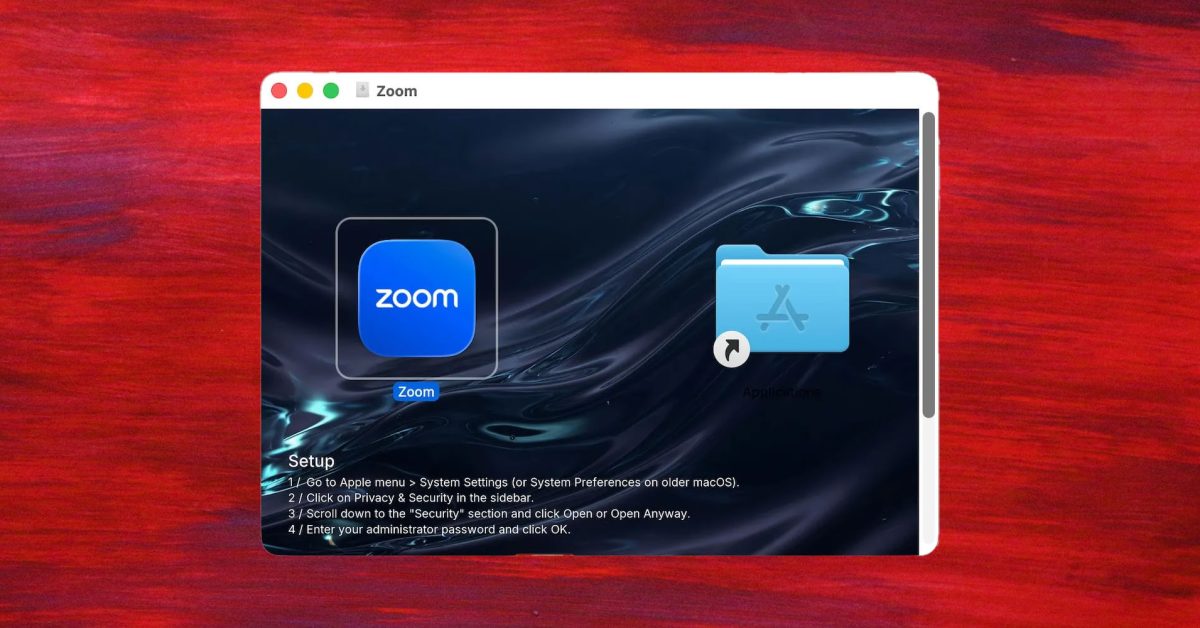
اكتشفت شركة الأمن السيبراني Jamf مثبتًا مزيفًا لـ Zoom على نظام Mac يستخدم طريقة ماكرة لتجاوز حماية Gatekeeper من Apple ضد البرامج الضارة. يقوم البرنامج الضار بالفعل بتثبيت Zoom، ولكنه أيضًا يقوم بتثبيت برنامج سرقة معلومات يلتقط البيانات ويرسلها إلى خادم المهاجم.
عادةً، عندما تحاول تثبيت تطبيق Mac لم تقم Apple بتوثيقه، سيرفض macOS فتحه. وجد المجرمون وراء البرنامج الضار الذي أطلقت عليه Jamf اسم Cloud Sync D طريقة ذكية لجعل هذا يبدو أكثر طبيعية للمستخدمين. يتضمن مثبت التطبيق صورة خلفية مع تعليمات.
يصل Cloud Sync D كصورة قرص يتم تحميلها كحجم باسم Zoom، مصمم ليبدو مثل أي مثبت Mac عادي. الفرق هو صورة الخلفية، التي تحمل قائمة إعداد مرقمة تطلب من الضحية فتح إعدادات النظام، والذهاب إلى الخصوصية والأمان، والتمرير إلى قسم الأمان، والنقر على فتح على أي حال، وإدخال كلمة مرور المسؤول.
بمجرد تثبيت البرنامج الضار، يمكنه تسجيل البيانات التي يدخلها المستخدم وإرسالها إلى المهاجمين بمعدل يصل إلى كل ثماني ثوانٍ. كالعادة، يجب عليك فقط تثبيت تطبيقات Mac من متجر App Store الرسمي أو مواقع المطورين الذين تثق بهم.
الكيانات الرئيسية: الشركات: Jamf، Zoom، Apple
الأسئلة الشائعة: كيف يتجاوز مثبت Zoom المزيف Gatekeeper؟
يتضمن البرنامج الضار، الذي أطلقت عليه Jamf اسم Cloud Sync D، صورة خلفية مع تعليمات خطوة بخطوة تخدع المستخدمين لتجاوز Gatekeeper يدويًا عن طريق فتح إعدادات النظام، والذهاب إلى الخصوصية والأمان، والتمرير إلى قسم الأمان، والنقر على فتح على أي حال، وإدخال كلمة مرور المسؤول.
المصدر: 9to5Mac · لخّصه HeadlinesBriefing