
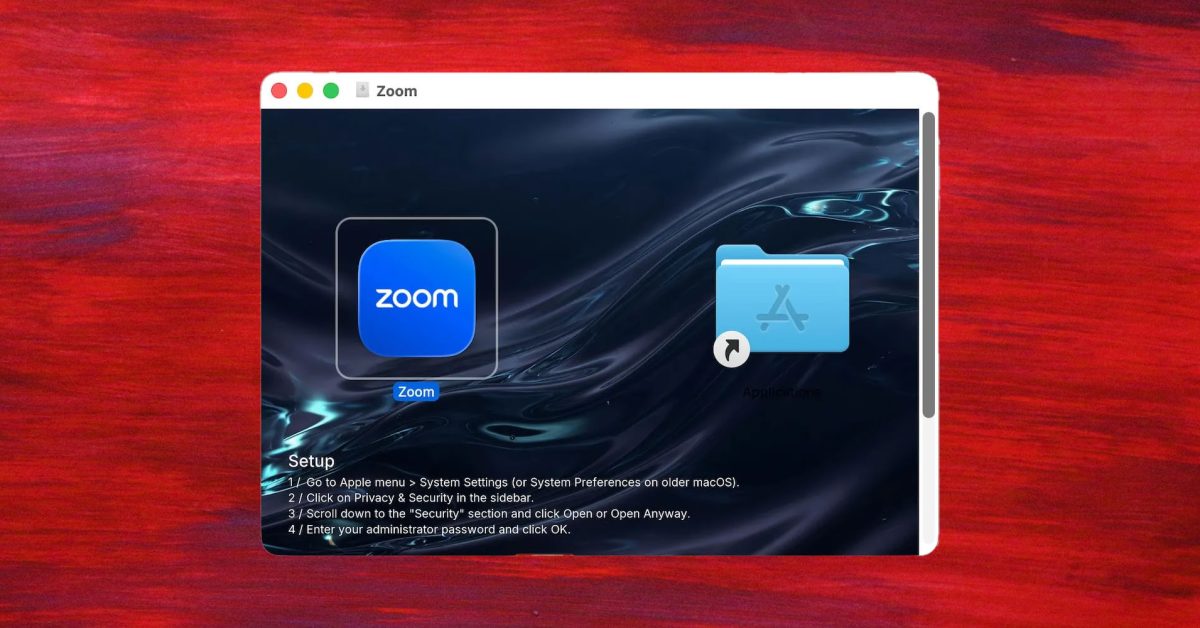
Das Cybersicherheitsunternehmen Jamf hat einen gefälschten Mac-Installer für Zoom entdeckt, der auf hinterhältige Weise den Gatekeeper-Schutz von Apple gegen Malware umgeht. Die Malware installiert tatsächlich Zoom, aber auch einen Infostealer, der Daten erfasst und an den Server des Angreifers sendet.
Normalerweise weigert sich macOS, eine Mac-App zu öffnen, die Apple nicht notariell beglaubigt hat. Die Kriminellen hinter der Malware, die Jamf als Cloud Sync D bezeichnet hat, haben einen cleveren Weg gefunden, dies für Benutzer normaler erscheinen zu lassen. Der App-Installer-Dropper enthält ein Hintergrundbild mit Anweisungen.
Cloud Sync D kommt als Disk-Image, das als Volume mit dem Namen Zoom eingebunden wird und wie ein gewöhnlicher Mac-Installer aussieht. Der Unterschied ist das Hintergrundbild, das eine nummerierte Einrichtungsliste enthält, die das Opfer anweist, die Systemeinstellungen zu öffnen, zu Datenschutz und Sicherheit zu gehen, zum Bereich Sicherheit zu scrollen, auf Trotzdem öffnen zu klicken und sein Administratorkennwort einzugeben.
Sobald die Malware installiert ist, kann sie vom Benutzer eingegebene Daten aufzeichnen und sie den Angreifern so häufig wie alle acht Sekunden senden. Wie immer sollten Sie Mac-Apps nur aus dem offiziellen Mac App Store oder von den Websites von Entwicklern installieren, denen Sie vertrauen.
Wichtige Entitäten: Unternehmen: Jamf, Zoom, Apple
Quelle: 9to5Mac · Zusammengefasst von HeadlinesBriefing