
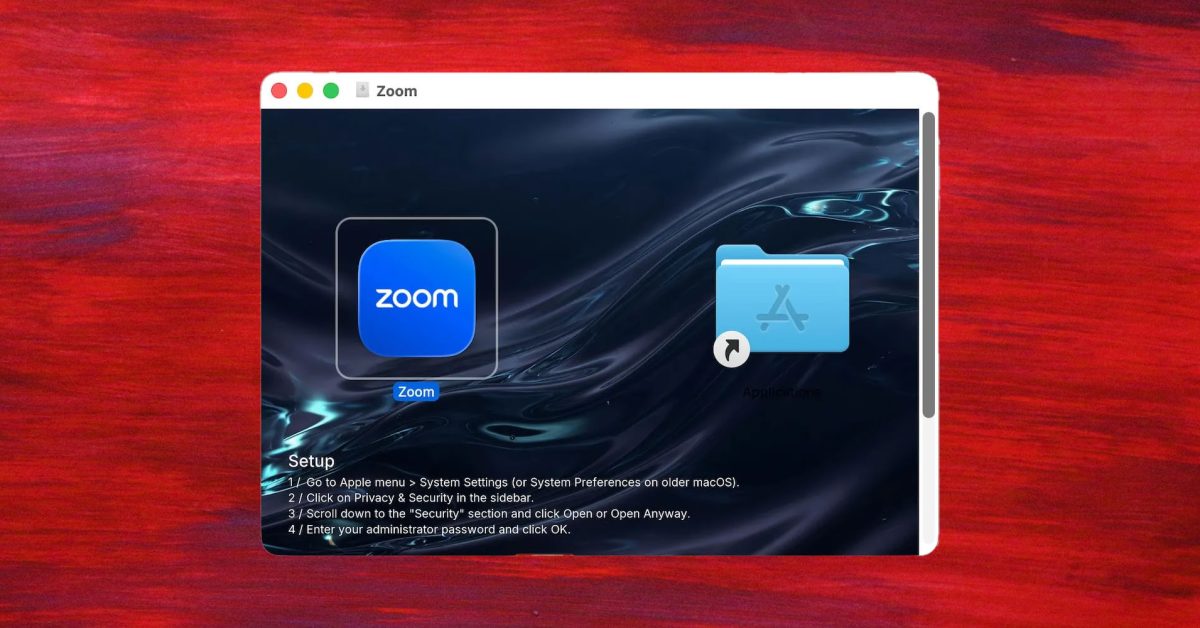
Perusahaan keamanan siber Jamf telah menemukan penginstal Mac palsu untuk Zoom yang menggunakan cara licik untuk melewati perlindungan Gatekeeper Apple terhadap malware. Malware tersebut benar-benar menginstal Zoom, tetapi juga pencuri informasi yang menangkap data dan mengirimkannya ke server penyerang.
Biasanya, ketika Anda mencoba menginstal aplikasi Mac yang belum dinotarisasi oleh Apple, macOS akan menolak untuk membukanya. Para penjahat di balik malware yang Jamf juluki Cloud Sync D telah menemukan cara cerdas untuk membuat ini tampak lebih normal bagi pengguna. Penginstal aplikasi tersebut menyertakan gambar latar belakang dengan instruksi.
Cloud Sync D hadir sebagai image disk yang dipasang sebagai volume bernama Zoom, ditata agar terlihat seperti penginstal Mac biasa. Perbedaannya adalah gambar latar belakang, yang membawa daftar Pengaturan bernomor yang memberi tahu korban untuk membuka Pengaturan Sistem, masuk ke Privasi & Keamanan, gulir ke bagian Keamanan, klik Buka Tetap, dan masukkan kata sandi administrator mereka.
Setelah malware diinstal, ia dapat merekam data yang dimasukkan pengguna dan mengirimkannya ke penyerang sesering setiap delapan detik. Seperti biasa, Anda hanya boleh menginstal aplikasi Mac dari Mac App Store resmi atau situs web pengembang yang Anda percayai.
Entitas Kunci: Perusahaan: Jamf, Zoom, Apple
Sumber: 9to5Mac · Diringkas oleh HeadlinesBriefing