
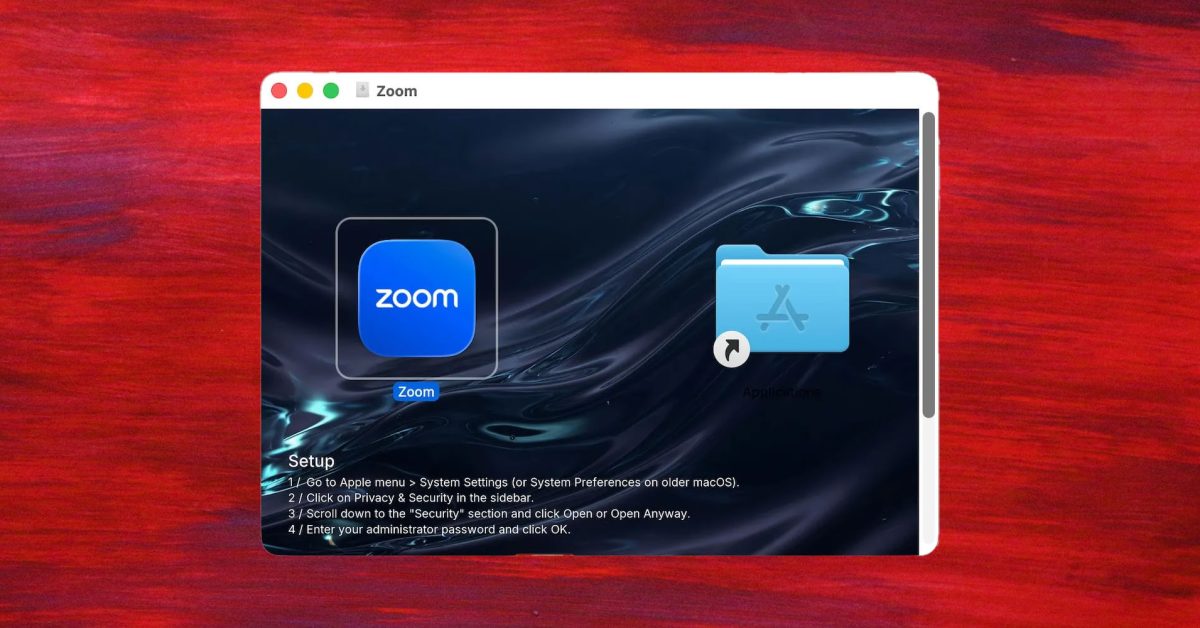
A empresa de cibersegurança Jamf descobriu um instalador falso do Zoom para Mac que usa uma maneira sorrateira de contornar a proteção Gatekeeper da Apple contra malware. O malware realmente instala o Zoom, mas também um ladrão de informações que captura dados e os envia para o servidor do atacante.
Normalmente, quando você tenta instalar um aplicativo Mac que a Apple não notarizou, o macOS se recusa a abri-lo. Os criminosos por trás do malware que a Jamf apelidou de Cloud Sync D encontraram uma maneira inteligente de fazer isso parecer mais normal para os usuários. O instalador do aplicativo inclui uma imagem de fundo com instruções.
Cloud Sync D chega como uma imagem de disco que é montada como um volume chamado Zoom, projetado para se parecer com qualquer instalador Mac comum. A diferença é a imagem de fundo, que traz uma lista de configuração numerada instruindo a vítima a abrir as Configurações do Sistema, ir em Privacidade e Segurança, rolar até a seção Segurança, clicar em Abrir Mesmo Assim e inserir sua senha de administrador.
Uma vez que o malware está instalado, ele pode registrar os dados inseridos pelo usuário e enviá-los aos atacantes com uma frequência de até oito segundos. Como sempre, você só deve instalar aplicativos Mac da Mac App Store oficial ou dos sites de desenvolvedores em que confia.
Entidades-chave: Empresas: Jamf, Zoom, Apple
Fonte: 9to5Mac · Resumido por HeadlinesBriefing