
साइबर सुरक्षा कंपनी Jamf ने Zoom के लिए एक नकली Mac इंस्टॉलर खोजा है जो Apple के Gatekeeper मैलवेयर सुरक्षा को बायपास करने के लिए एक चालाक तरीका अपनाता है। मैलवेयर वास्तव में Zoom इंस्टॉल करता है, लेकिन एक इन्फोस्टीलर भी इंस्टॉल करता है जो डेटा कैप्चर करता है और हमलावर के सर्वर पर भेजता है।
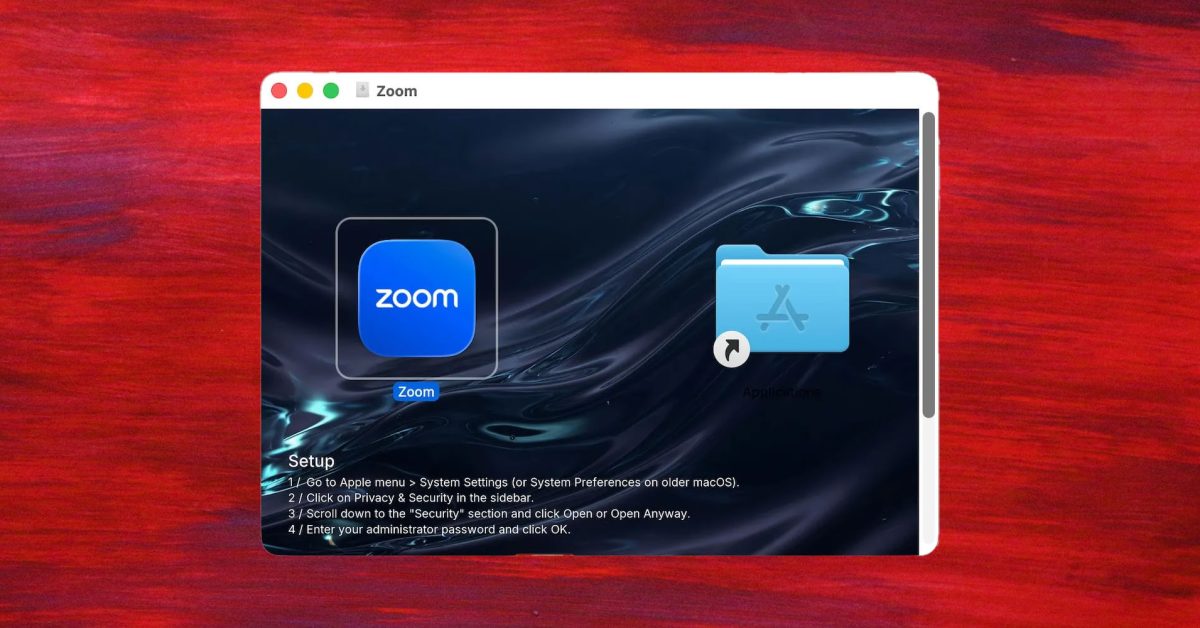
आम तौर पर, जब आप एक Mac ऐप इंस्टॉल करने का प्रयास करते हैं जिसे Apple ने नोटराइज़ नहीं किया है, तो macOS इसे खोलने से मना कर देगा। Jamf द्वारा Cloud Sync D नामित मैलवेयर के पीछे के अपराधियों ने इसे उपयोगकर्ताओं के लिए अधिक सामान्य दिखाने का एक चतुर तरीका खोजा है। ऐप इंस्टॉलर ड्रॉपर में निर्देशों के साथ एक पृष्ठभूमि छवि शामिल है।
Cloud Sync D एक डिस्क इमेज के रूप में आता है जो Zoom नामक वॉल्यूम के रूप में माउंट होता है, जो किसी भी सामान्य Mac इंस्टॉलर की तरह दिखने के लिए तैयार किया गया है। अंतर पृष्ठभूमि छवि का है, जिसमें एक क्रमांकित सेटअप सूची है जो पीड़ित को सिस्टम सेटिंग्स खोलने, प्राइवेसी और सिक्योरिटी पर जाने, सिक्योरिटी सेक्शन तक स्क्रॉल करने, फिर भी खोलें पर क्लिक करने और अपना एडमिन पासवर्ड दर्ज करने का निर्देश देती है।
एक बार मैलवेयर इंस्टॉल हो जाने के बाद, यह उपयोगकर्ता द्वारा दर्ज किए गए डेटा को रिकॉर्ड कर सकता है और इसे हर आठ सेकंड में हमलावरों को भेज सकता है। हमेशा की तरह, आपको केवल आधिकारिक Mac App Store या उन डेवलपर्स की वेबसाइटों से Mac ऐप्स इंस्टॉल करना चाहिए जिन पर आप भरोसा करते हैं।
मुख्य संस्थाएँ: कंपनियाँ: Jamf, Zoom, Apple
स्रोत: 9to5Mac · HeadlinesBriefing द्वारा सारांशित