
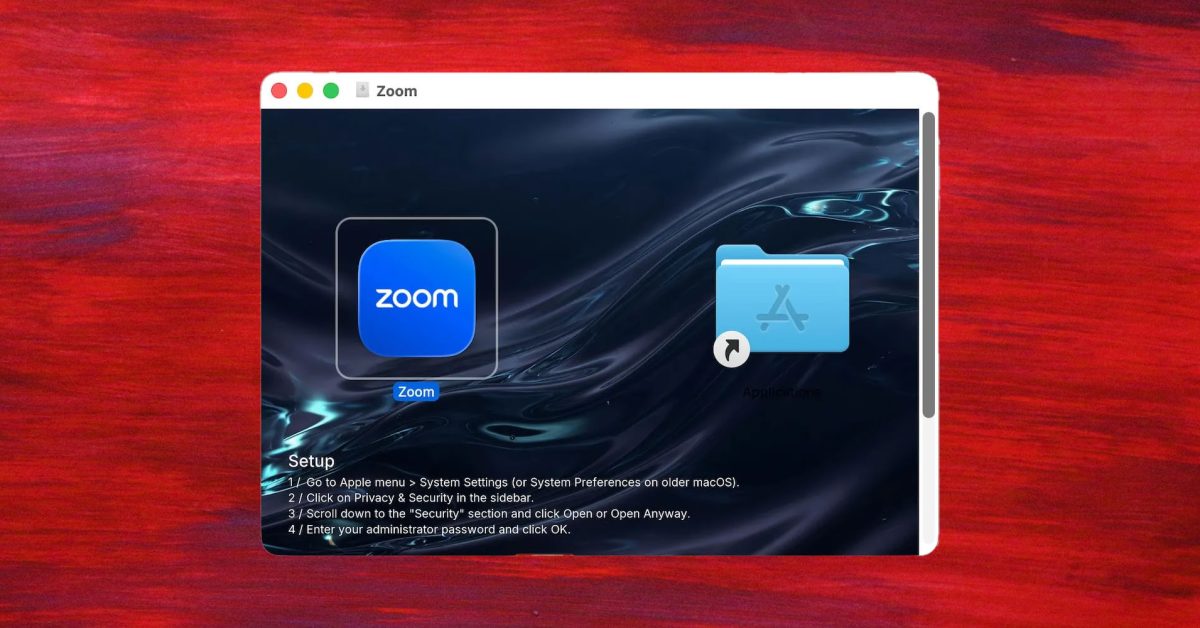
サイバーセキュリティ企業Jamfは、AppleのGatekeeperマルウェア対策を回避する巧妙な方法を使用する、Zoom用の偽のMacインストーラーを発見しました。マルウェアは実際にZoomをインストールしますが、データをキャプチャして攻撃者のサーバーに送信する情報スティーラーもインストールします。
通常、Appleが公証していないMacアプリをインストールしようとすると、macOSはそれを開くことを拒否します。JamfがCloud Sync Dと名付けたマルウェアの背後にある犯罪者は、これをユーザーにとってより正常に見せる巧妙な方法を見つけました。アプリインストーラードロッパーには、説明付きの背景画像が含まれています。
Cloud Sync Dは、Zoomという名前のボリュームとしてマウントされるディスクイメージとして到着し、通常のMacインストーラーのように見えるようにレイアウトされています。違いは背景画像で、番号付きのセットアップリストがあり、被害者にシステム設定を開き、プライバシーとセキュリティに移動し、セキュリティセクションまでスクロールし、それでも開くをクリックし、管理者パスワードを入力するように指示します。
マルウェアがインストールされると、ユーザーが入力したデータを記録し、8秒ごとに攻撃者に送信できます。いつものように、Macアプリは公式のMac App Storeまたは信頼できる開発者のウェブサイトからのみインストールする必要があります。
主要エンティティ:企業:Jamf、Zoom、Apple
FAQ:偽のZoomインストーラーはどのようにGatekeeperをバイパスしますか?
JamfによってCloud Sync Dと名付けられたマルウェアには、システム設定を開き、プライバシーとセキュリティに移動し、セキュリティセクションまでスクロールし、それでも開くをクリックし、管理者パスワードを入力して、ユーザーを手動でGatekeeperをバイパスするように騙す段階的な指示を含む背景画像が含まれています。
出典: 9to5Mac · 要約:HeadlinesBriefing