
Code AF est une nouvelle usine logicielle open-source qui se situe à la frontière de Pareto du coût, de la vitesse et de la qualité. Sur Deep SWE, il a résolu près de 4× plus de problèmes GitHub réels que Claude Code sur le même modèle ouvert, et a égalé le résultat officiel du classement à moitié coût. Il est construit de zéro pour la prochaine ère du codage, où vous arrêtez de discuter avec les agents et commencez à les diriger. Conçu pour des modèles ouverts comme Deep Seek, Qwen, GLM et Kimi, il vous offre un codage de niveau avancé sans vous enfermer dans un modèle fermé, et il fonctionne toujours avec n'importe quel fournisseur de votre choix.
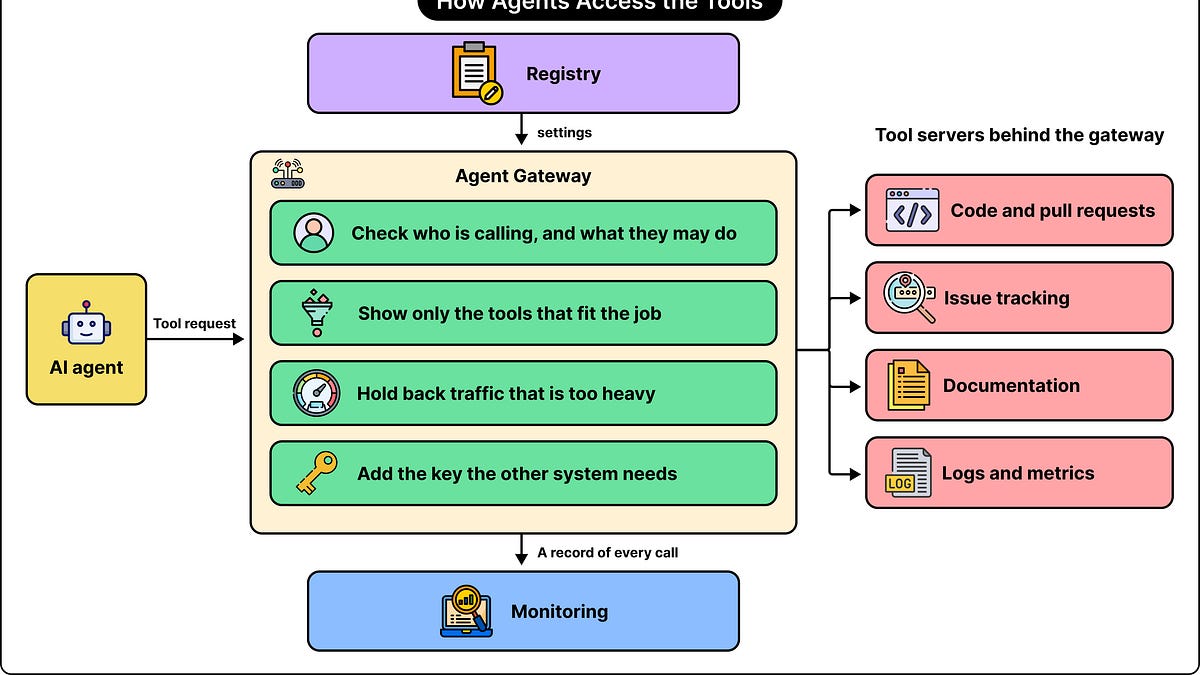
L'utilité des agents IA augmente lorsqu'ils peuvent prendre des actions réelles dans des systèmes réels. Cela implique l'utilisation d'outils. Bien que MCP ait facilité l'exposition de ces outils, il y avait beaucoup d'autres préoccupations à traiter pour que cela fonctionne au niveau de l'entreprise. DoorDash a construit une passerelle d'agents partagée pour contrôler comment les agents IA découvrent et utilisent les outils. La passerelle rassemble plusieurs responsabilités : vérifier les permissions, gérer les identifiants, choisir quels outils un agent peut voir, transférer les demandes et enregistrer ce qui s'est passé.
Dans cet article, nous examinerons comment l'équipe d'ingénierie de DoorDash a construit cette passerelle et les décisions qu'ils ont prises. Voici ce que nous couvrirons : Pourquoi un agent IA a-t-il besoin d'outils, pourquoi MCP ne suffit pas, les composants principaux de la passerelle, vérifier qui appelle et ce qu'ils peuvent faire, pourquoi identifier l'appelant est différent de fournir des identifiants, comment un utilisateur connecte un compte lors d'un appel d'outil, pourquoi les agents devraient voir un catalogue d'outils, ce qui se passe pendant la découverte et l'exécution, et comment DoorDash a rendu la plateforme facile à adopter.