
Strands harness est un framework open-source, de pointe, entièrement assemblé pour agents. Il est prêt à l'emploi dès son installation. Sur six benchmarks, il a égalé ou surpassé d'autres frameworks en précision tout en utilisant 28 % de tokens de moins. Il propose des outils shell, fichiers et web, ainsi que une gestion du contexte, de la mémoire et des sous-agents, tous optimisés et prêts à l'emploi.
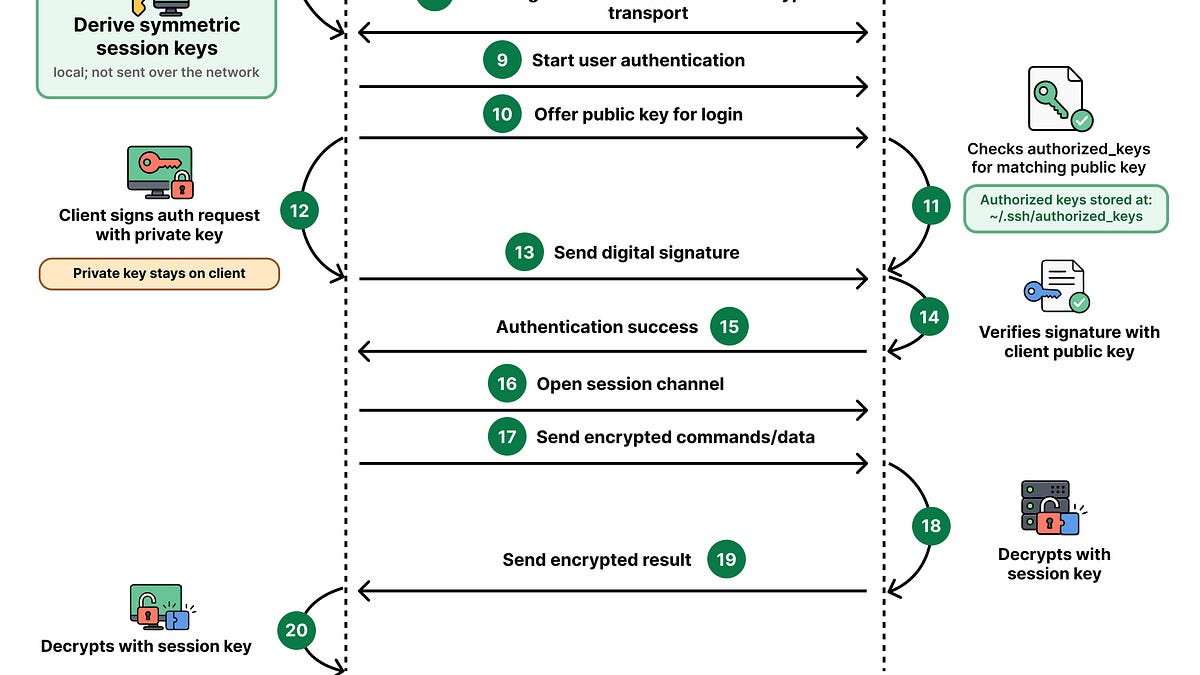
Secure Shell est une méthode pour accéder de manière sécurisée à une machine distante via un réseau non sécurisé. Elle commence par une connexion TCP du client SSH vers la machine distante (serveur SSH). Les deux machines échangent les versions SSH et négocient les algorithmes de cryptographie, et chaque côté exécute un protocole d'échange de clés. Le serveur SSH envoie la clé publique et une signature, que la machine client vérifie.
La clé d'hôte est vérifiée par rapport au fichier known_hosts. Les deux machines dérivent des clses de session de leur côté et ne les partagent pas sur le réseau. Ensuite, le client SSH commence l'authentification en envoyant sa clé publique pour la connexion. Le serveur SSH correspond à la clé publique dans authorized_keys, et le client SSH signe également la demande d'authentification avec sa clé privée et envoie la signature numérique au serveur SSH. Cela achève l'authentification SSH, et la session est maintenant ouverte pour la communication.
FAQ : Comment fonctionne l'authentification SSH ?
L'authentification SSH fonctionne en faisant envoyer la clé publique du client pour la connexion, tout en signant la demande d'authentification avec sa clé privée. Le serveur vérifie la signature en utilisant la clé publique du client stockée dans authorized_keys, s'assurant que la clé privée ne quitte jamais la machine client.
Source: ByteByteGo · Résumé par HeadlinesBriefing