
ns2jb هو كسر حماية برمجي بحت ومعتمد على الاتصال (tethered) لجهاز Nintendo Switch 2، ويعمل على أحدث إصدار من البرنامج الثابت، أي 23.0.1. تتيح هذه الثغرة تشغيل شيفرة أصلية تعسفية بوصفها sysmodule عادياً أو بوصفها sysmodule المدمج fs. وهذا يُمكّن من تطوير البرامج المجتمعية (homebrew) والهندسة العكسية وتعديل ألعاب Switch 2، وإنشاء نسخ احتياطية لملفات الحفظ، والوصول إلى معظم ملحقات الجهاز عبر MMIO. ويقول المؤلف إنها أول ثغرة من هذا النوع لجهاز Switch 2.
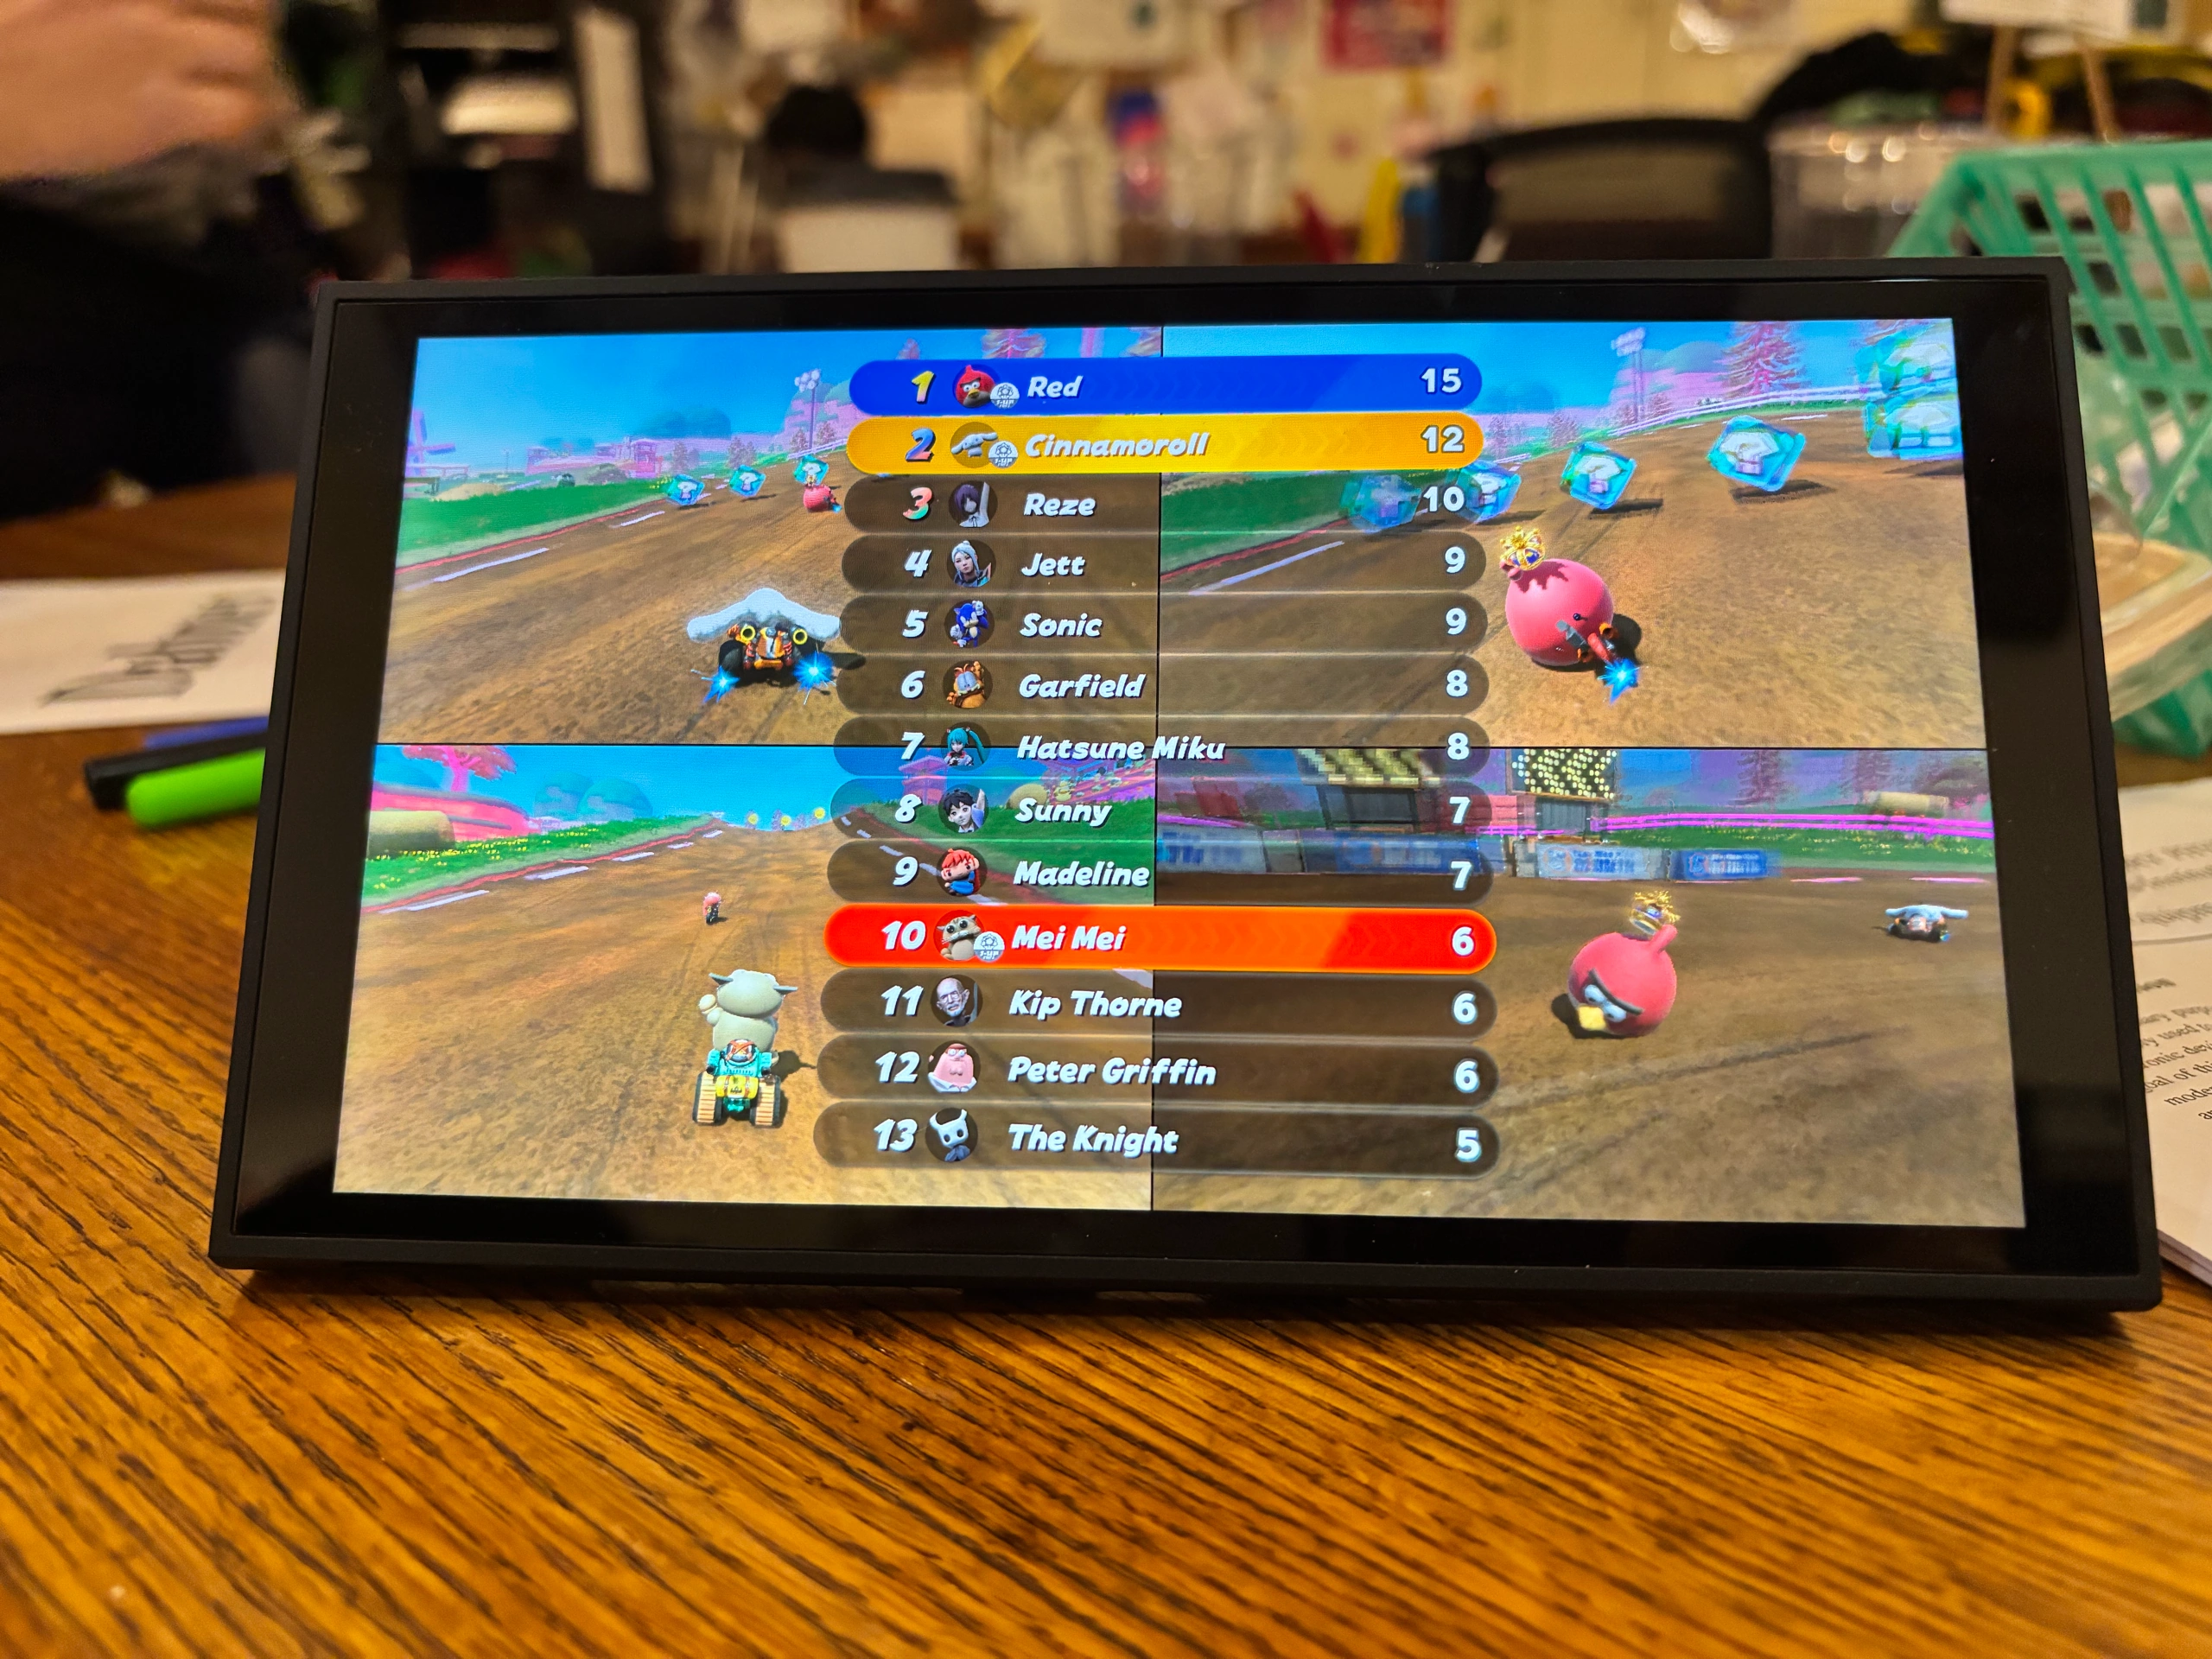
ولإظهار قدرات كسر الحماية، عدّل أداة برمجة تعتمد على الذكاء الاصطناعي تُدعى Codex لعبة Mario Kart World، وهي حصرية لجهاز Switch 2، فأضاف شخصيات مثل Cinnamoroll وRed وTole Tole. ويشير المؤلف إلى أن اللعبة طُوّرت في يوم واحد بأسلوب "البرمجة بالإحساس" للتسلية، في حين استغرق كسر الحماية نفسه نحو أسبوعين من الجهد الكبير. واستخدم الإعداد أجهزة Jet KVM لإرسال مدخلات وحدة التحكم عبر USB واستقبال مخرجات الفيديو عبر HDMI، إضافة إلى مفتاح إضاءة بتقنية Bluetooth للضغط على زر التشغيل عندما يتعطل الجهاز.
استهدف تنفيذ الشيفرة الأولي متصفح WebKit، وهو هدف شائع لكسر حماية الأجهزة المحمولة، وذلك عبر بوابة Wi-Fi الأسيرة وثغرة n-day. ويوضح المؤلف أن الوصول إلى sysmodules أصعب، لأن الذاكرة ذات صلاحية التنفيذ فقط في WebKit، وPointer Authentication (PAC)، وcontrol-flow integrity (CFI) تعقّد العثور على الـ gadgets القابلة للاستخدام واستدعائها. وكمسار جانبي، درس المؤلف ألعاب Switch 1 التي تتضمن متصفحاً مدمجاً، إضافةً إلى تقنية smilehax التي استُخدمت ضد 3DS، لأن Switch 1 لا يدعم PAC.
المصدر: Hacker News · لخّصه HeadlinesBriefing