
加密钱包制造商Ledger周五宣布,在东南亚销售的若干Ledger钱包中嵌有后门,窃贼借此劫持了用户约1.02亿美元的加密资产。随后又有消息称,在德国销售的其他Ledger钱包同样含有植入程序。
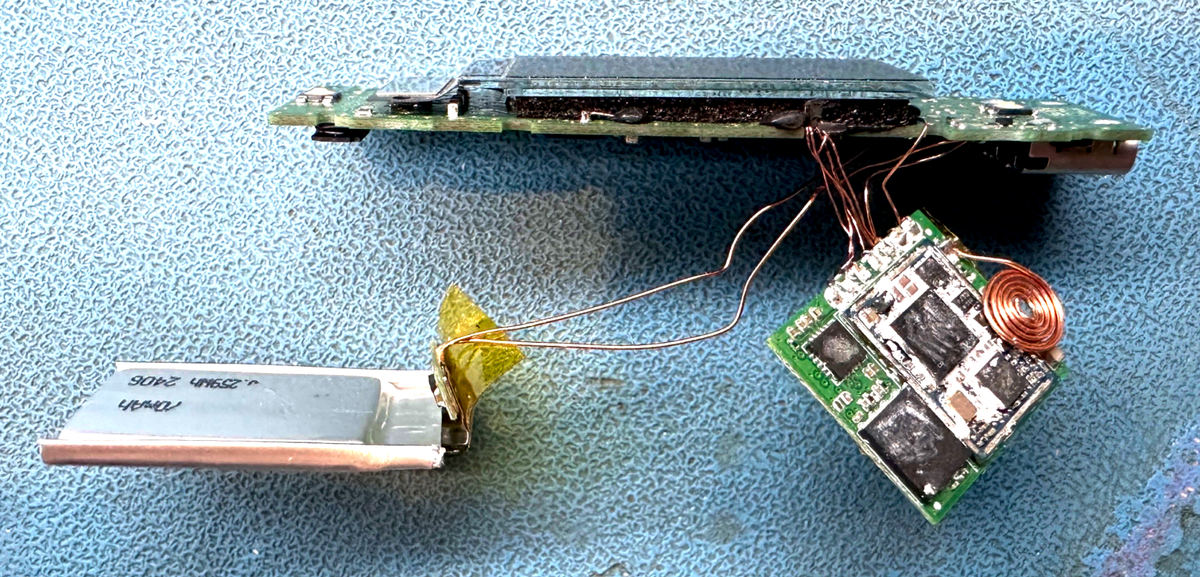
这些硬件植入程序最初是在马来西亚授权Ledger经销商Crypto Bilis售出的部分Nano X钱包中发现的,具体数量未知。Ledger表示,植入程序仅出现在数量有限的设备上,且均由同一卖家售出。然而,一位欧洲设备持有者称,他在8月于一家大型欧洲电子产品连锁店购买的Nano X中发现了植入程序,而本周末在同一连锁店的另一家门店购买的第二台设备中也有一个。他认为这表明Ledger的供应链可能已遭到破坏。也有用户和研究人员报告在Ledger Flex和Ledger Stax设备中发现了植入程序。
这并非首次发现此类植入程序。知名硬件黑客Joe Grand今年早些时候在多台Nano X钱包中发现了植入程序,并于3月通知了Ledger,这一做法引发了外界对该公司是否足够重视的质疑。Grand发现的植入程序位于未经授权的网络卖家所售钱包中。而Crypto Bilis和该欧洲连锁店所售钱包中的新型植入程序表明,攻击者可能正在有意破坏授权经销商销售的钱包,以利用客户的信任。研究人员称,攻击者的技术也日益娴熟、系统化,使植入程序更难被察觉。
区块链研究公司Bitquery报告称,与受损的Crypto Bilis设备相关的约315个账户中的加密资产被盗,目前价值约1.02亿美元。被盗资金包括比特币、以太坊和波场币。部分资金已被冻结,其他资金则出现在被标记为欺诈的账户中。目前尚不清楚从其他卖家购买设备的用户是否也受到影响。Ledger已要求Crypto Bilis在调查期间暂停所有Ledger设备的销售和发货。一名名叫Johannes的用户表示,他在德国一家Media Markt门店亲自购买了一台Nano X,该门店被列为Ledger授权经销商,而他发现设备中含有植入程序。
来源: Hacker News · 由HeadlinesBriefing整理摘要